Contraseñas compartidas, exempleados con acceso y permisos sin control: ¿qué tan expuesta está tu empresa?
Una vulnerabilidad crítica puede comenzar en una aplicación, un servidor o una plataforma. Pero el impacto real rara vez termina allí.
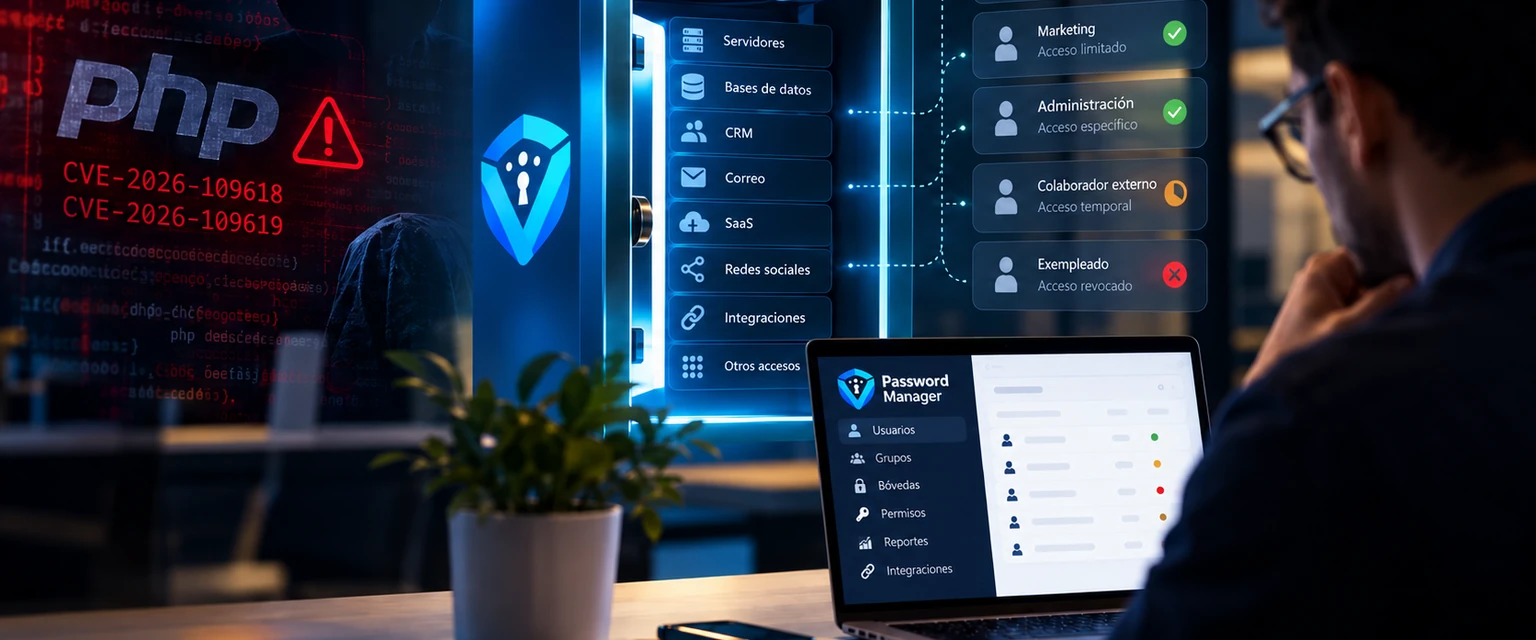
El 21 de octubre de 2026, el equipo de PHP publicó actualizaciones de seguridad para corregir dos vulnerabilidades críticas, CVE-2026-109618 y CVE-2026-109619, que pueden permitir ejecución remota de código sin autenticación en versiones afectadas. La recomendación oficial es directa: actualizar a una versión corregida, porque no existen mitigaciones completas.
Ese tipo de incidente vuelve a poner sobre la mesa una pregunta que muchas empresas no se hacen hasta que ocurre un problema: si un sistema se compromete, ¿hasta dónde podrían llegar las credenciales disponibles alrededor de ese entorno?
Actualizar software es indispensable. Pero la seguridad empresarial también depende de cómo se administran contraseñas, accesos, usuarios y permisos.
El problema no es una contraseña débil: es no saber quién tiene acceso a qué
En muchas organizaciones las credenciales crecen al mismo ritmo que las herramientas. CRM, correo, hosting, plataformas de marketing, redes sociales, sistemas financieros, aplicaciones internas y servicios cloud terminan acumulando usuarios y contraseñas que pasan de una persona a otra.
El riesgo aparece cuando ese acceso deja de administrarse como un activo empresarial y comienza a depender de prácticas informales:
- Contraseñas compartidas entre varias personas;
- Credenciales enviadas por correo, chats, hojas de cálculo o notas;
- Accesos que permanecen activos después de la salida de un colaborador;
- Cuentas críticas conocidas únicamente por una o dos personas;
- Permisos más amplios de lo que cada usuario realmente necesita;
- Dependencia de memoria individual para saber quién puede entrar a cada sistema.
En esas condiciones, una vulnerabilidad técnica puede convertirse en un problema mayor porque las credenciales disponibles facilitan el acceso a otros sistemas o prolongan el impacto del incidente.

Parchear es obligatorio, pero no reemplaza la gestión de accesos
En el caso reciente de PHP, la acción prioritaria para las organizaciones que utilizan versiones afectadas es revisar su entorno y actualizar a una versión corregida según la recomendación oficial.
Un gestor de contraseñas no corrige una vulnerabilidad de software. Tampoco sustituye actualizaciones, gestión de vulnerabilidades, controles de infraestructura ni una estrategia integral de ciberseguridad.
Su función está en otra capa: reducir el desorden y la exposición asociados con las credenciales que permiten entrar a los sistemas de la empresa.
Ambas medidas son complementarias. Una protege la tecnología vulnerable; la otra ayuda a controlar quién puede utilizar los accesos que existen alrededor de esa tecnología.
Cuando una credencial deja de ser personal y se convierte en un activo empresarial
Una contraseña de acceso a una plataforma corporativa no debería depender únicamente de la persona que la creó.
La empresa necesita poder responder preguntas básicas:
- ¿Quién tiene acceso actualmente?
- ¿A qué sistemas puede entrar cada persona?
- ¿Qué credenciales son compartidas?
- ¿Qué accesos deben eliminarse cuando alguien cambia de rol o sale de la empresa?
- ¿Qué cuentas son críticas para la continuidad de la operación?
- ¿Cómo se incorporan nuevos usuarios sin volver a distribuir contraseñas por canales informales?
Cuando esas respuestas no están claras, el problema no es solamente tecnológico. Es un problema de gobernanza y continuidad operativa.
El principio de mínimo privilegio reduce el alcance del riesgo
Una práctica fundamental es que cada persona tenga únicamente el acceso necesario para realizar su trabajo.
Eso significa evitar que todos conozcan todas las credenciales y organizar los permisos según funciones, equipos y responsabilidades. Si un usuario necesita acceso a determinada herramienta, no necesariamente necesita acceso a todas las demás.
Este principio se conoce como mínimo privilegio. Su objetivo no es complicar la operación, sino limitar el impacto cuando una cuenta, dispositivo o proceso presenta un problema.
También facilita las altas y bajas de usuarios: cuando alguien se incorpora, cambia de puesto o deja la organización, sus accesos pueden revisarse de forma estructurada en lugar de depender de recordar cada contraseña que alguna vez recibió.
Qué debería revisar una empresa hoy
La alerta de PHP es una buena oportunidad para revisar no solo versiones de software, sino también cómo están organizados los accesos de la empresa.
- Software expuesto: revisar versiones afectadas y aplicar actualizaciones de seguridad cuando corresponda;
- Credenciales compartidas: identificar accesos utilizados por varias personas;
- Canales informales: localizar contraseñas almacenadas o enviadas por chats, correos, documentos o notas;
- Excolaboradores: verificar que las cuentas y permisos de personas que ya no trabajan con la empresa hayan sido retirados;
- Cuentas críticas: identificar accesos que hoy dependen de una sola persona;
- Permisos: revisar si cada usuario tiene únicamente el nivel de acceso que necesita;
- Proceso de altas y bajas: establecer una forma consistente de incorporar, modificar y retirar accesos.
Centralizar credenciales cambia la forma de administrarlas
Cuando las credenciales se gestionan en un entorno empresarial centralizado, dejan de circular como información informal entre personas y comienzan a administrarse mediante usuarios, grupos, bóvedas y permisos.
Esto permite separar accesos por áreas o responsabilidades, organizar quién puede utilizar cada credencial y hacer más ordenada la incorporación o salida de usuarios.
También reduce la dependencia de personas específicas: la continuidad de un acceso crítico deja de depender de que un colaborador recuerde una contraseña, conserve una nota o mantenga una cuenta personal disponible.

V Password Manager: gestión empresarial de credenciales con acompañamiento
V Password Manager es el servicio administrado de Vanguardia Lab para ayudar a las empresas a centralizar y controlar sus credenciales.
La propuesta combina una plataforma empresarial de gestión de contraseñas con acompañamiento de Vanguardia para la configuración inicial, estructura de usuarios, grupos, bóvedas y permisos, migración asistida, capacitación, administración y soporte.
El objetivo no es simplemente almacenar contraseñas. Es establecer una forma más ordenada de administrar accesos dentro de la operación cotidiana.
Entre los riesgos que busca reducir están las credenciales compartidas sin suficiente control, la exposición de contraseñas en canales informales, los accesos que permanecen activos después de una salida y la dependencia de personas que concentran conocimiento sobre cuentas críticas.
Más seguridad también significa menos dependencia operativa
Una buena gestión de credenciales no solo responde a incidentes. También mejora la operación diaria.
Cuando los accesos están organizados, es más sencillo incorporar usuarios, retirar permisos, distribuir responsabilidades y evitar que la continuidad dependa de una única persona.
Esto se vuelve especialmente importante a medida que una empresa incorpora más plataformas SaaS, integraciones, automatizaciones y sistemas conectados. Cuantas más herramientas participan en la operación, más importante es saber quién puede acceder a cada una.
La seguridad no termina cuando se instala el parche
Las vulnerabilidades críticas como las publicadas recientemente para PHP recuerdan por qué mantener el software actualizado es una responsabilidad permanente.
Pero también muestran algo más amplio: una empresa necesita conocer y controlar las puertas de acceso a sus sistemas.
Parchear reduce una vulnerabilidad concreta. Ordenar usuarios, credenciales y permisos reduce la posibilidad de que un problema encuentre más accesos disponibles de los necesarios.
En Vanguardia Lab abordamos V Password Manager desde esa perspectiva: más control sobre credenciales y accesos, menos dependencia de prácticas informales y acompañamiento para incorporar el servicio a la operación real de la empresa.
Si quieres revisar cómo está gestionando tu empresa sus contraseñas y accesos, puedes conversar con nuestro equipo y evaluar por dónde comenzar.