

2027: cuando la IA empieza a tener permisos
A estas alturas de 2026, hay una señal difícil de ignorar: la inteligencia artificial está empezando a salir de la ventana de chat.
Durante buena parte del boom de la IA generativa, la interacción era relativamente sencilla. Una persona escribía una instrucción, hacía una pregunta o compartía información, y el modelo respondía. Esa dinámica sigue siendo útil, pero ya no representa todo lo que está ocurriendo.
Los agentes de IA empiezan a conectarse con CRM, documentos, plataformas de atención, aplicaciones empresariales y otros sistemas. Ya no solo pueden analizar información o recomendar qué hacer. También pueden comenzar a ejecutar acciones dentro de la operación.
Y ese cambio es mucho más importante de lo que parece.
Una IA que responde necesita información. Una IA que actúa necesita también autoridad.
Por eso una de las grandes conversaciones empresariales de 2027 probablemente no será únicamente qué tan inteligentes pueden llegar a ser los agentes, sino qué estamos dispuestos a permitirles hacer dentro de nuestros sistemas.
El siguiente salto no es solamente una IA más inteligente
El crecimiento proyectado alrededor de los agentes permite dimensionar la velocidad del cambio. Gartner, una firma global de investigación y asesoría en tecnología y negocios, estima que el gasto mundial en agentes y asistentes de inteligencia artificial pasará de alrededor de US$30.000 millones en 2026 a cerca de US$67.000 millones en 2027.
Pero quizá la señal más interesante no sea cuánto dinero se invertirá, sino qué nuevos problemas están empezando a resolver los principales proveedores tecnológicos.
Entre sus tendencias tecnológicas estratégicas para 2027, Gartner incluyó AI Agent Identity: la necesidad de identificar a los agentes, definir qué autoridad poseen y poder rastrear las acciones que realizan.
Hasta ahora muchas organizaciones se han preguntado qué puede hacer la IA. La siguiente pregunta será más exigente: qué debería tener permitido hacer.
Un agente empieza a convertirse en otro actor dentro de la empresa
Pensemos en un ejemplo sencillo dentro de un CRM.
Una empresa incorpora un agente para detectar oportunidades comerciales que llevan varios días sin actividad. Para cumplir esa función, el agente necesita consultar determinadas oportunidades, revisar fechas, actividades y estados.
Hasta allí, principalmente está leyendo información.
Pero el siguiente paso puede ser pedirle que cree una tarea para el responsable comercial. En ese momento ya necesita permiso para escribir dentro del CRM. Después podría pedírsele que actualice un campo, cambie una clasificación o active un flujo de seguimiento.
En cuestión de pocos pasos pasamos de un asistente que observa la operación a un sistema que participa activamente en ella.
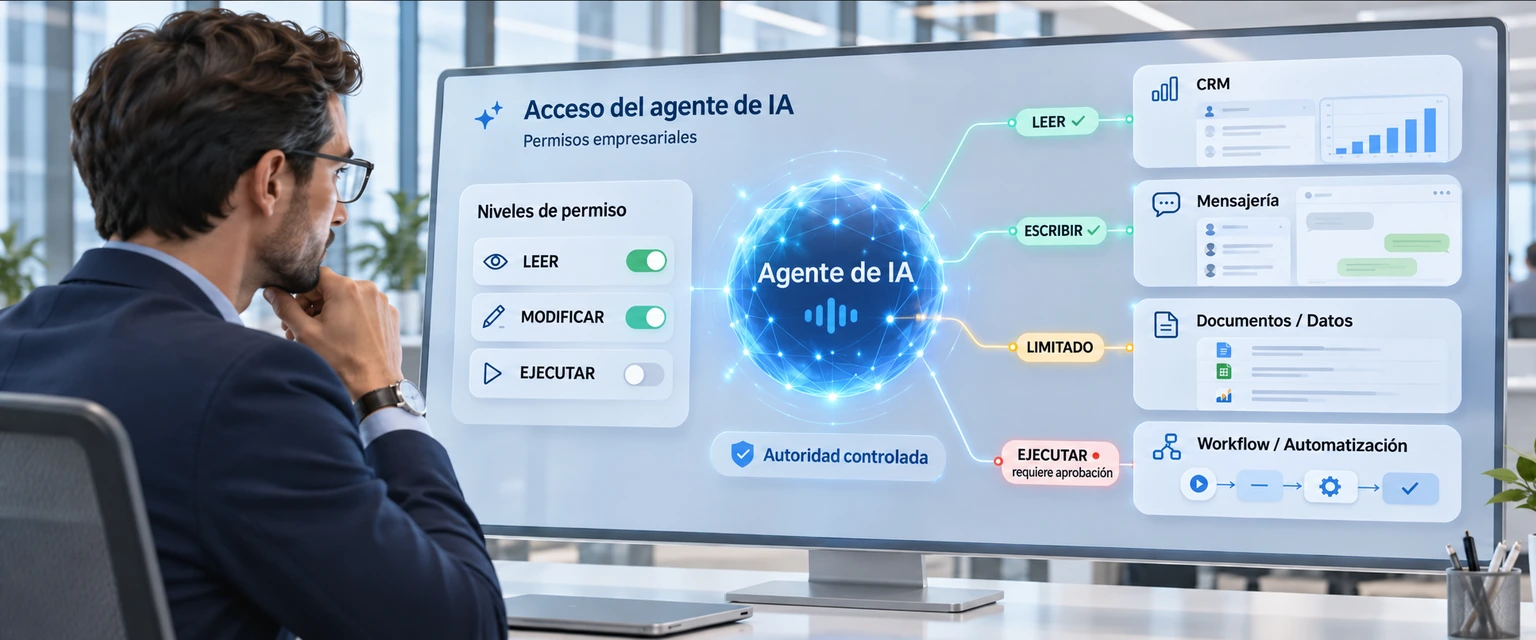
Aquí aparece una distinción que será cada vez más importante: consultar, modificar y ejecutar no son lo mismo.
Un agente puede necesitar permiso para leer una oportunidad sin necesitar permiso para eliminarla. Puede necesitar crear una tarea sin tener capacidad para exportar toda la base de clientes. Puede utilizar determinada integración sin requerir acceso administrativo al sistema completo.
Diseñar correctamente esos límites será parte del trabajo de implementar agentes empresariales.
Cuando conectamos al agente, también ampliamos lo que puede hacer
A medida que un agente se conecta con CRM, plataformas de atención, automatizaciones u otros sistemas, también aumenta su capacidad de actuar. Esas conexiones pueden realizarse mediante integraciones, APIs, workflows o protocolos como MCP, pero desde el punto de vista del negocio la pregunta importante es otra: ¿qué acciones habilita cada conexión?
Consultar información es una capacidad. Modificarla es otra. Activar un proceso, enviar información hacia otra aplicación o ejecutar una acción externa implica un nivel adicional de autonomía.
Microsoft está llevando esta lógica directamente al terreno de la identidad. En 2026 planteó que un agente no debería heredar automáticamente todos los permisos de la persona que lo utiliza. En su lugar, propone una identidad específica para el agente y niveles de autoridad limitados a la tarea que necesita realizar. Para determinadas acciones de mayor impacto, incluso contempla aprobación humana.
El concepto es sencillo, pero sus implicaciones son enormes: durante décadas diseñamos permisos principalmente para personas. Ahora también tendremos que diseñarlos para sistemas capaces de actuar en nombre de ellas.
Un agente no debería comenzar con las llaves de toda la empresa
Uno de los principios que empieza a consolidarse alrededor de los agentes empresariales es el de mínimo privilegio.
En lugar de entregar acceso amplio desde el principio, la lógica consiste en conceder únicamente los permisos necesarios para realizar una función concreta.
Volvamos al agente comercial. Para detectar oportunidades sin seguimiento puede necesitar leer oportunidades y actividades. Para crear una tarea necesita permiso adicional de escritura. Pero probablemente no necesita eliminar registros, gestionar usuarios, cambiar configuraciones del CRM o exportar toda la base comercial.
Visto de esta manera parece evidente.
El problema aparece cuando un agente comienza a conectarse simultáneamente con varias aplicaciones, fuentes de datos, automatizaciones y servicios externos. En ese momento, entender exactamente hasta dónde puede llegar deja de ser tan sencillo.
Por eso el diseño del agente no debería limitarse a sus instrucciones o al modelo de IA que utiliza. También debería incluir una definición explícita de su radio de acción.

La identidad del agente puede convertirse en una pieza crítica
IBM presentó en 2026 capacidades específicas de Agent Identity, bajo una idea muy parecida: a medida que los agentes pasan de asistencia a ejecución, las empresas necesitan poder identificar quién o qué está actuando, con qué autoridad y bajo qué condiciones.
Esto puede cambiar incluso la forma en que se registra una acción dentro de los sistemas.
Hasta ahora un registro podía mostrar simplemente que un usuario modificó determinada información. En un entorno con agentes, la trazabilidad podría necesitar reconstruir una cadena mucho más completa: una persona delegó una tarea a un agente, ese agente utilizó determinada herramienta, recibió un nivel específico de autorización y ejecutó una acción concreta.
Ese nivel de detalle puede parecer excesivo para muchas empresas hoy. Probablemente no lo parecerá cuando los agentes participen de manera habitual en procesos reales.
Un ejemplo fácil de visualizar: WhatsApp, IA y CRM
La atención conversacional permite ver esta evolución de manera muy concreta.
Un cliente escribe por WhatsApp. Un agente interpreta la intención, identifica el contexto y consulta determinada información. Hasta allí, principalmente está analizando y leyendo.
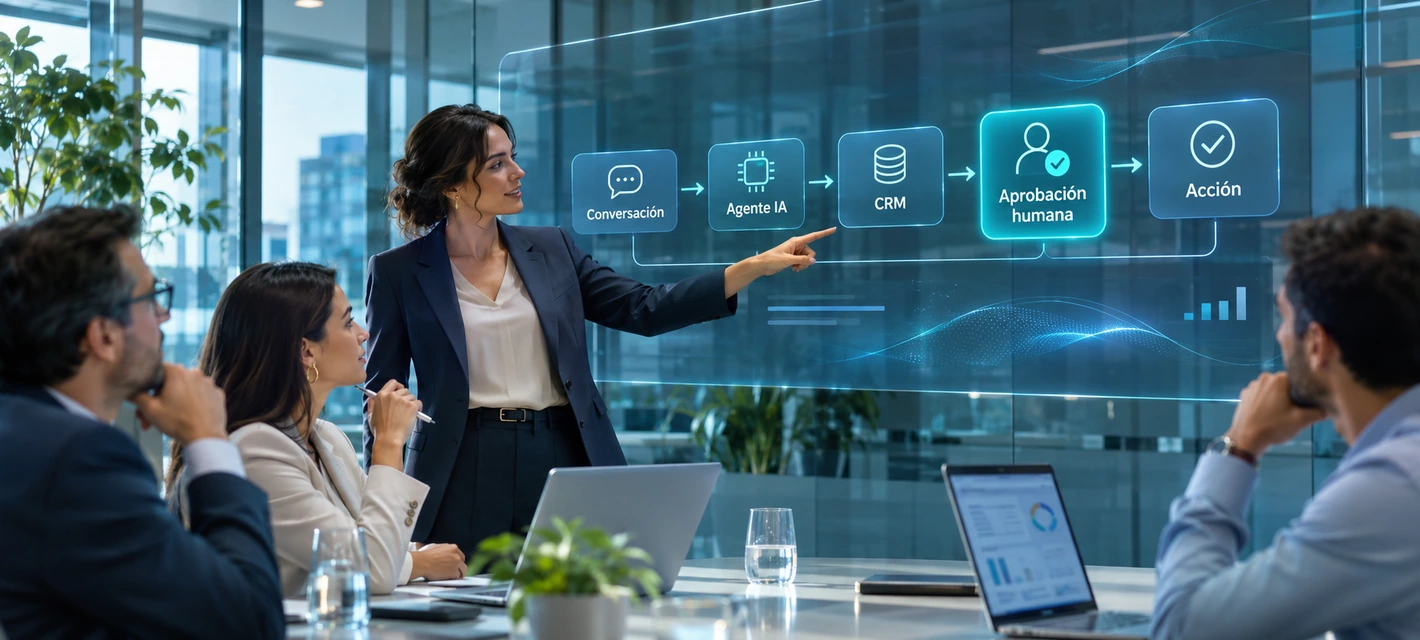
Pero el proceso puede continuar. El agente podría actualizar datos en el CRM, clasificar la oportunidad, activar un flujo, crear una tarea comercial, enviar información al cliente o transferir la conversación a una persona cuando se cumple cierta condición.
Cliente escribe → agente interpreta → consulta CRM → actualiza datos → activa un flujo → responde → escala a una persona cuando corresponde.
Ese recorrido combina varias tecnologías que Vanguardia Lab ya implementa en proyectos empresariales: atención omnicanal, inteligencia artificial, CRM y automatización e integraciones.
Lo interesante es que cada paso implica un nivel diferente de autoridad. Consultar el CRM requiere un permiso. Actualizarlo requiere otro. Activar una automatización supone otra capacidad. Enviar información hacia un sistema externo puede implicar una integración adicional.
Por eso implementar un agente no consiste solamente en lograr que “entienda” una conversación. También implica definir qué puede hacer con aquello que entiende.
Más autonomía no siempre significa mejor diseño
Existe una tendencia natural a pensar que cuanto más autónomo sea un agente, más avanzada será la solución.
No necesariamente.
En algunos procesos puede ser apropiado que la IA analice una situación, prepare una acción y espere la aprobación de una persona antes de ejecutarla. En otros, el agente podría actuar automáticamente dentro de límites definidos y escalar únicamente las excepciones. Y en tareas de bajo impacto puede tener sentido permitir que interprete, ejecute y registre el resultado sin intervención humana.
La decisión debería depender del riesgo, el impacto y la naturaleza de cada proceso.
Por eso la supervisión humana no debe interpretarse como una limitación de la IA. Puede ser simplemente parte de una arquitectura bien diseñada.
Este criterio conecta con la manera en que trabajamos en Vanguardia Lab: primero entendemos el proceso, las reglas y las excepciones; después determinamos qué parte conviene delegar a la tecnología.
El problema también cambia cuando empiezan a aparecer muchos agentes
Al principio una empresa puede implementar un solo agente para una función muy concreta. Después puede aparecer otro en atención al cliente, otro en ventas, otro en operaciones y otros incorporados directamente dentro de las aplicaciones SaaS que utiliza.
A eso pueden sumarse agentes desarrollados internamente por distintos departamentos.
En ese escenario, el desafío deja de ser solamente diseñar bien cada agente de forma individual. También hay que poder responder preguntas mucho más amplias: cuántos agentes existen, quién es responsable de cada uno, qué información utilizan, qué aplicaciones pueden consultar, qué acciones pueden ejecutar, qué herramientas tienen disponibles, cuándo requieren aprobación humana y cómo se les retira acceso cuando dejan de ser necesarios.
Gartner ya utiliza el concepto de agent sprawl para describir el riesgo de que los agentes se multipliquen más rápido que la capacidad de una organización para administrarlos.
El término puede sonar técnico, pero el problema es sencillo: crear agentes será cada vez más fácil; mantener claridad sobre quién hace qué puede convertirse en la parte difícil.
Crear más rápido también obliga a decidir mejor
Esta tendencia se conecta con otro cambio que vimos durante 2026.
Plataformas como Alaio Vibecode están reduciendo la barrera para crear aplicaciones y soluciones mediante desarrollo asistido por inteligencia artificial.
Eso abre posibilidades enormes para resolver necesidades específicas de una empresa sin convertir cada idea en un proyecto de desarrollo tradicional. Pero también aparece una consecuencia lógica.
Si cada vez resulta más sencillo crear herramientas, automatizaciones y agentes, el valor empresarial no estará únicamente en desarrollar más rápido. También estará en decidir qué vale la pena construir, qué información debería utilizar, a qué sistemas debe conectarse, qué permisos necesita y quién será responsable de mantenerlo.
La velocidad de desarrollo puede aumentar. La necesidad de arquitectura y criterio también.
Las personas también tendrán que aprender a trabajar con agentes
El control no será únicamente tecnológico.
Los equipos que utilicen agentes necesitarán entender qué tareas pueden delegar, qué información pueden proporcionarles, qué acciones deben revisar y cuándo deben intervenir.
Eso convierte la capacitación, adopción y soporte en una parte importante del diseño.
Un usuario debería saber qué puede hacer un agente, pero también qué no puede hacer. Debería reconocer cuándo una acción necesita validación, qué hacer ante una excepción y a quién acudir cuando el proceso ya no responde como fue diseñado.
Un agente puede estar técnicamente bien construido y aun así convertirse en un problema si nadie dentro de la organización comprende sus límites.
La solución no termina cuando el agente comienza a funcionar. También hay que lograr que la organización sepa trabajar con él.
De controlar accesos humanos a controlar también accesos de IA
Las empresas llevan años construyendo mecanismos para administrar quién puede acceder a determinada información o sistema.
Usuarios, roles, permisos, autenticación y gestión segura de contraseñas existen precisamente porque no todas las personas deberían tener acceso ilimitado a todo.
Con los agentes aparecerá una extensión natural de ese mismo principio: una IA tampoco debería tener más acceso del que realmente necesita.
Esto no significa que una herramienta de gestión de contraseñas se convierta automáticamente en una plataforma para gobernar agentes. Significa que el principio empresarial es el mismo: identidad, acceso y responsabilidad.
Lo que 2026 está dejando abierto para 2027
A medida que 2026 entra en su tramo final, la dirección empieza a verse con bastante claridad.
La IA está pasando de generar contenido a participar en procesos. Los agentes están pasando de asistencia a ejecución. Las integraciones les permiten utilizar herramientas reales. Y los principales proveedores tecnológicos están comenzando a construir mecanismos específicos de identidad, permisos y trazabilidad.
El próximo desafío no será únicamente desarrollar agentes más capaces. Será aprender a administrar la autoridad que les entregamos.
Para algunas empresas eso significará decidir qué información puede consultar un agente. Para otras será determinar qué procesos puede automatizar. En entornos más avanzados implicará controlar qué integraciones, workflows o aplicaciones puede utilizar y qué acciones deberían seguir requiriendo intervención humana.
Ese escenario conecta directamente con áreas en las que Vanguardia Lab ya trabaja: inteligencia artificial y agentes, CRM, automatización e integraciones, atención omnicanal, capacitación, adopción y soporte.
No porque todo proceso deba convertirse en un proceso autónomo. Precisamente lo contrario.
El reto de 2027 será decidir con mayor precisión qué vale la pena delegar y hasta dónde debe llegar esa autonomía.
Porque crear agentes cada vez más inteligentes probablemente será la parte fácil. Lo realmente importante será decidir qué tan lejos estamos dispuestos a dejarlos actuar.


